ActiveRoles

Hybrid AD védelem és automatizálásFedezze fel az ActiveRoles képességeit

A One Identity Active Roles egy piacvezető AD eszköztár és felügyeleti rendszer, mellyel a Microsoft környezetek kezelése egyszerű, automatizált és visszakövethető módon történik. Az ActiveRoles ott folytatja, ahol az alap eszközök már nem nyújtanak kellő megoldást a mindennapi feladatok gyors és hibamentes ellátására.

Kezeljen akár több AD Forestet egyszerre, Hybrid AD környezetet vagy terjessze ki az AD lefedettségét Linux és Unix rendszerekre is, melyekhez automatikus jogosultságkezelést és szabályrendszer alapú változáskezelést biztosít az ActiveRoles.

A megoldás egyszerre szűnteti meg az emberi hibából és rossz gyakorlatokból eredő jogosultságkezelési kockázatokat és automatizálja az AD folyamatokat, hogy tehermentesítse szervezetének IT csapatát.
Kérjen bemutatót

A csillaggal jelölt mezők kitöltése kötelező.

Fő képességek

  • Akár több AD Forest, Egyetlen Felület

    Több Active Directory harmonizált működésben

  • On-Prem és Azure AD

    Hozzáadott képességek az On-Prem és AAD sync-hez

  • AD Üzemeltetőktől, AD Üzemeltetőknek

    AD/AAD eszköztárak kiegészítése

  • Az Active Directory Kiterjesztése

    Linux és Unix rendszerek kezelése AD-ban

  • O365 Kezelés Egyszerűen

    O365 licenszek automatikus és követhető kezelése

  • Least-Privilege Elv

    Az Entitlement Creep megakadályozása

PeerSpot díj: az Active Roles by One Identity a #1 helyezett Active Directory felügyeleti termék
  • Számolja fel az Emberi hibafaktort

    Nincs több rossz szokásból eredő kockázat

  • Üzemeltetési Költségek Csökkentése

    Kevesebb IT feladat, gyorsabb be- és kiléptetési folyamatok

  • Szabályalapú AD Management

    Egységes szerepkörkezelés minden jogosultsághoz

  • Rollback Bármikor

    Egy gombbal visszafordítható változtatások

  • Scriptelés Támogatás

    Külső scriptek bekötése a folyamatokba

  • Beléptetés, Változáskezelés és Kiléptetés

    A teljes jogosultság életciklus kezelése, automatizálása

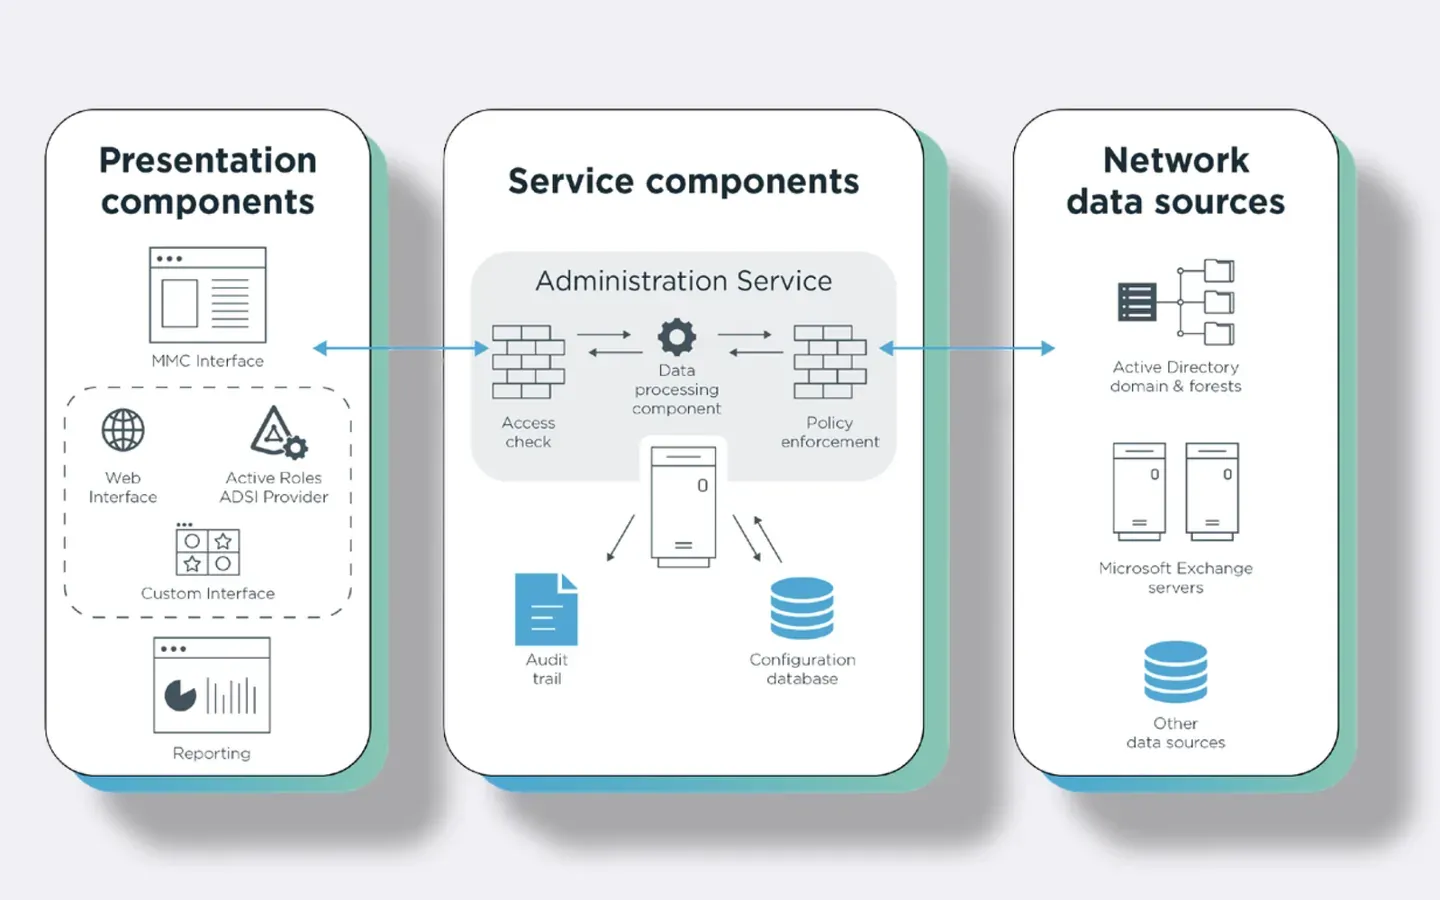
Az ActiveRoles architektúrája: megjelenítési komponensek és hálózati adatforrások az Administration Service két oldalán
  • Automata Jelentések

    Egyedi és Automatikus jelentések

  • Teljes Audit

    Teljes betekintés a jogosultságkezelési folyamatokba

  • Részletes Naplók

    Részletes információk minden változtatásról

  • Finomhangolt Szabályok

    Átlátható működés alapján alakított folyamatok

  • Entitlement Creep Riasztások

    Szűntesse meg az Entitlement Creep kockázatát

  • Kiléptetési Bizonyíték

    Átlátható, gyors és alapos kiléptetési folyamat

Illusztráció: egy identitás szabálykapukon keresztül ágazik szét több fiókra
  • Standard Csatlakozók

    Egyszerű csatlakozás HR és Identity Governance rendszerekhez

  • Raw File Betöltés

    Külső file-ok beillesztése az AD automatizációba

  • Script Szerkesztő

    Beépített script szerkesztő az egyedi folyamatokhoz

  • Teljes AD Folyamatautomatizáció

    Hagyja, hogy az ActiveRoles kezelje a napi AD feladatait

  • Asset Owner Döntéshozatal

    Jóváhagyástól közvetlen a Jogosultság kiosztásáig

  • Nincs Több Repetitív AD Feladat

    Az IT ServiceDesk feladatmennyiség csökkentése

Illusztráció: az ActiveRoles a felhőből köti össze a címtár-, identitás- és végpontrendszereket

©2026 Balasys IT Plc.